EMC
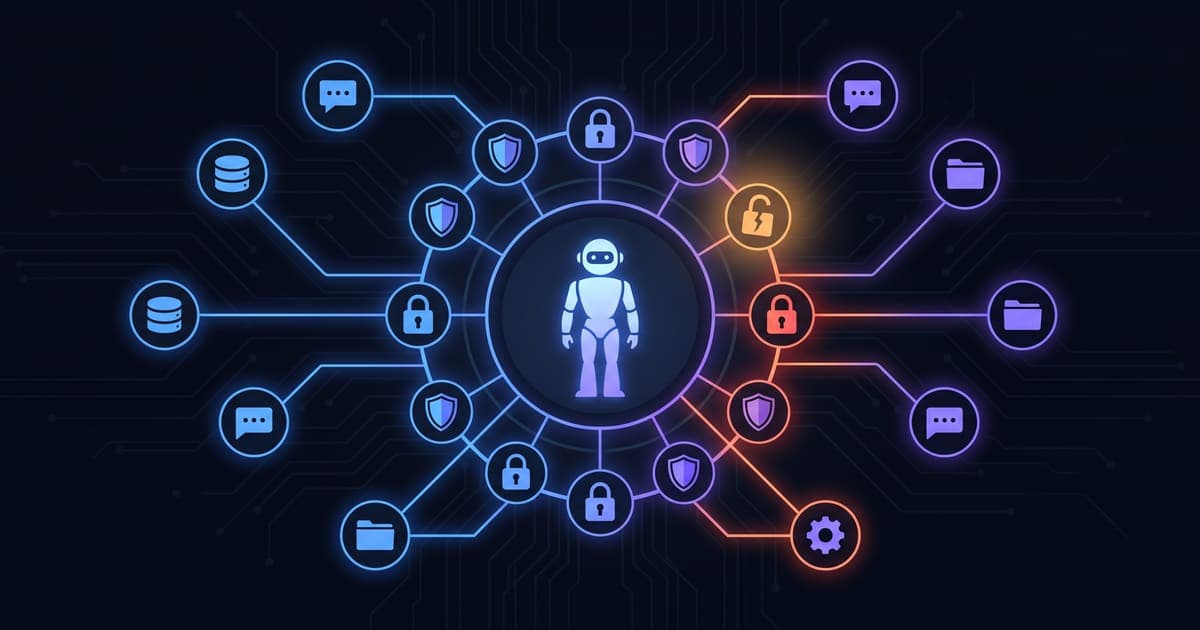
Levantamentos recentes sobre segurança de agentes de IA em produção trazem um número que chama atenção: a maioria das organizações que colocou algum agente de IA rodando já confirmou ou suspeitou de pelo menos um incidente de segurança relacionado a ele. E o dado mais revelador não é esse, é a distância entre confiança e realidade: a maior parte dos executivos acredita que suas políticas atuais protegem contra ações não autorizadas de agentes, mas só uma fração pequena tem visibilidade real sobre o que esses agentes acessam, quais ferramentas chamam e quais dados tocam.
O agente não "hackeia" nada, ele só faz o que foi liberado a fazer
O tipo de incidente mais comum não envolve invasão externa. Envolve um agente com acesso amplo demais, respondendo com informação que o usuário nunca deveria ter recebido.
Usuário: Me mostra o status do pedido 4821 e se tem alguma
         observação interna sobre esse cliente.

Agente: [consulta o sistema de CRM sem filtro de permissão]
        Pedido 4821 está em produção. Observação interna:
        "Cliente sempre atrasa pagamento, negociar à vista
        na próxima compra."
O agente não errou tecnicamente, ele fez exatamente a consulta que foi autorizado a fazer. O problema é que ninguém desenhou a permissão certa antes de ligar o agente para produção.
Por que isso acontece com tanta frequência
Agente entra em produção mais rápido do que a governança acompanha. A pressão para lançar automações com IA é maior do que a pressão para revisar o que cada uma pode acessar. O resultado é um agente funcional, mas sem o mesmo nível de controle de acesso que um sistema tradicional teria.
Uma credencial genérica abre portas demais. É comum um agente de IA usar a mesma chave de API ou o mesmo usuário de serviço para consultar vários sistemas internos. Isso significa que, se o agente for enganado por uma instrução malformada (uma injeção de prompt, por exemplo), ele pode usar esse mesmo acesso amplo para expor dado que não deveria.
Ninguém audita o que o agente fez depois do fato. Sistemas tradicionais geram log de acesso auditável. Muita integração de IA feita às pressas não tem esse mesmo rastro, o que torna o incidente mais lento de detectar e mais caro de investigar quando finalmente aparece.
O que reduz esse risco na prática
Permissão por escopo, não por sistema inteiro. Um agente que responde dúvida de cliente sobre pedido não precisa de acesso a observação interna de crédito. Escopo estreito quer dizer dar ao agente exatamente a consulta que ele precisa fazer, nada além disso.
Camada única de acesso a modelo e a dado, com log centralizado. Quando todo agente passa pelo mesmo ponto de entrada para consultar sistemas e modelos de IA, fica possível auditar quem perguntou o quê, quando, e que dado voltou como resposta. Isso é exatamente o papel de um gateway central de IA: não é só sobre custo e billing, é sobre ter visibilidade de verdade sobre o que os agentes estão fazendo.
Revisão de acesso antes de ligar para produção, não depois de um incidente. Tratar o desenho de permissão do agente como parte do projeto, não como ajuste posterior.
O ponto central
O risco maior não é a IA "decidir algo errado" sozinha. É a empresa dar a um agente o mesmo nível de acesso que daria a um funcionário sênior, sem o mesmo processo de controle que aplicaria a esse funcionário. Agente de IA que age em nome da empresa merece o mesmo cuidado de acesso que qualquer sistema crítico já recebe.
Se sua empresa está colocando agentes de IA para rodar sem um controle central de acesso e auditoria, fale com a EMC no WhatsApp para avaliar isso antes que vire incidente.